Persoonlijk project • Self-hostingIn gebruik, dagelijks
Homelab
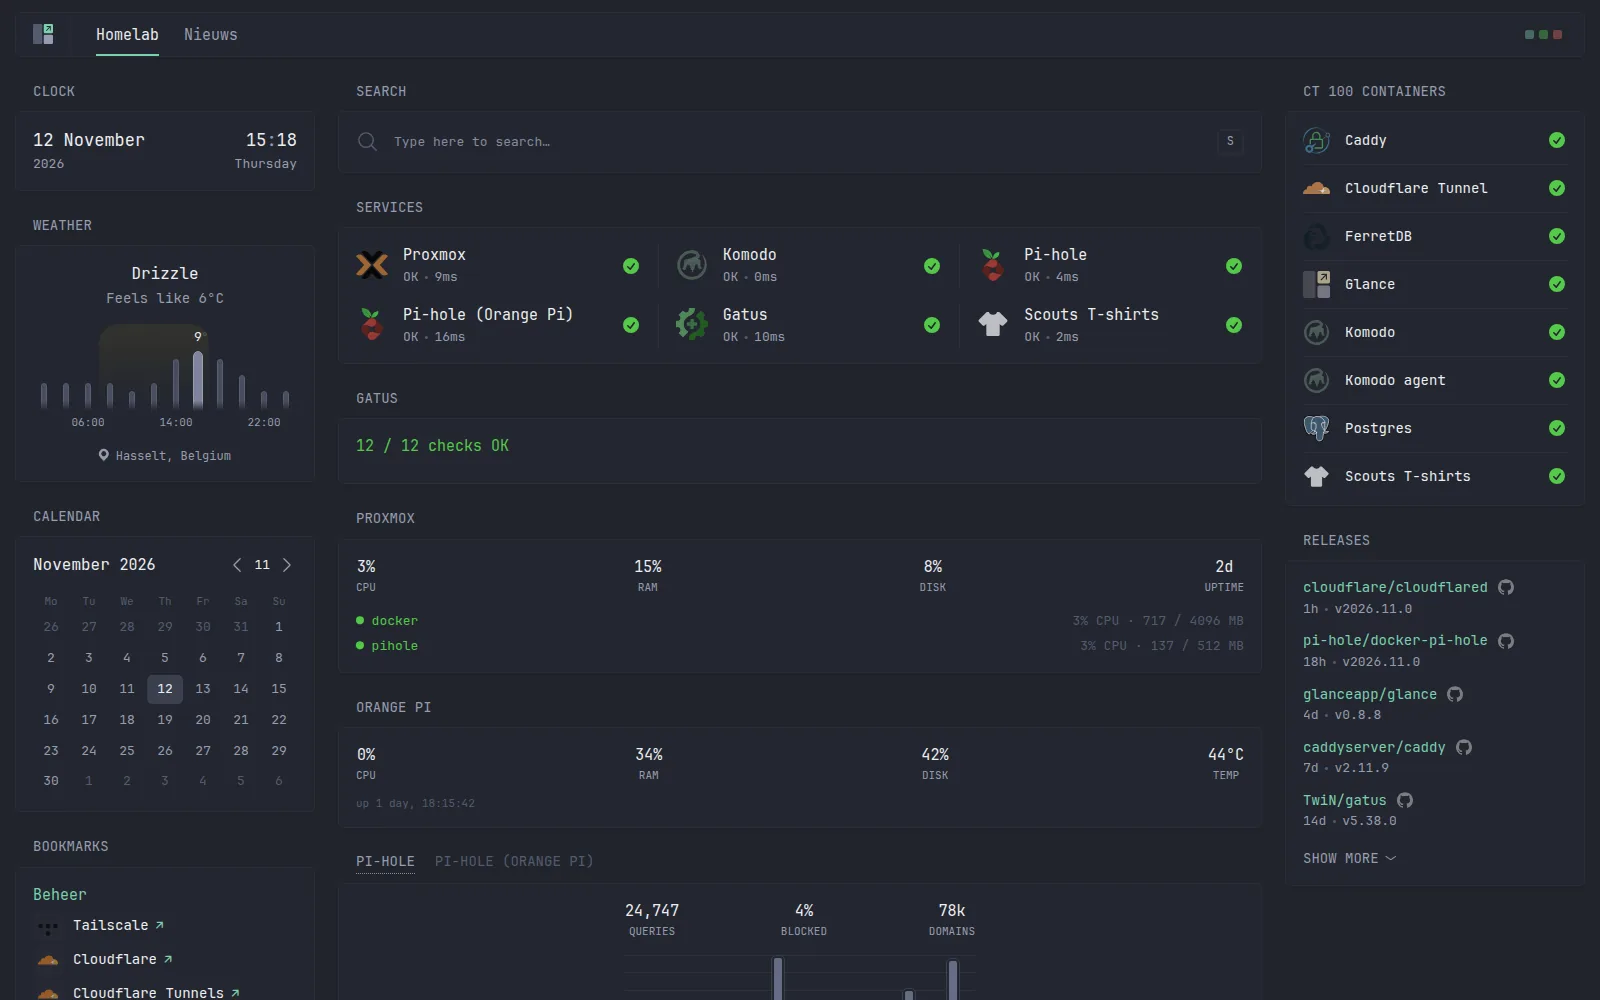
Mijn eigen infrastructuur thuis: een Proxmox-server en een Orange Pi waarop mijn apps, DNS, monitoring en dashboard draaien. Alles staat als code in Git en wordt uitgerold via Komodo.
Aanleiding & Doel
Ik wilde mijn eigen projecten, zoals de afhaal-app voor de T-shirts van de scouts, zelf kunnen hosten en tegelijk leren hoe infrastructuur in de praktijk beheerd wordt. Het doel: een kleine maar volwaardige omgeving die betrouwbaar draait, die ik volledig begrijp, en die ik na een crash opnieuw kan opbouwen vanuit Git.
Wat ik heb opgezet
- Virtualisatie: Een Dell OptiPlex Micro met Proxmox VE, waarop de diensten in aparte LXC-containers draaien. Een Orange Pi 3 LTS doet dienst als tweede, onafhankelijk toestel.
- GitOps met Komodo: Elke app is een gewone Docker Compose-stack in één Git-repo. Komodo leest welke stack op welke server hoort uit een TOML-bestand in diezelfde repo, haalt de bestanden op en rolt ze uit. Geheimen staan als versleutelde variabelen in Komodo, nooit in Git.
- Eigen apps via CI/CD: Elke app heeft een eigen repository. GitHub Actions bouwt bij een versietag een container-image en publiceert het naar GitHub Container Registry; de homelab-repo legt alleen vast welke versie er draait.
- Netwerk & toegang: Tailscale geeft veilige toegang van buitenaf, met twee subnet routers die automatisch van elkaar overnemen. Twee Pi-holes zorgen voor redundante DNS met adblocking, en Caddy serveert alle interne diensten via HTTPS met een wildcard-certificaat van Let's Encrypt (DNS-challenge via Cloudflare). Publieke apps gaan via een Cloudflare Tunnel, zonder open poorten in de router.
- Monitoring & dashboard: Gatus op de Orange Pi controleert elke minuut alle diensten en stuurt een pushmelding naar mijn gsm via ntfy. Een Glance-dashboard, ook volledig als configuratiebestand in Git, toont de status, serverstatistieken en DNS-cijfers in één oogopslag.
Architectuur & Tech Stack
Proxmox VELXCDocker ComposeKomodo (GitOps)CaddyLet's EncryptCloudflare TunnelTailscalePi-holeGatusGlanceGitHub ActionsGHCRArmbian
Diagram laden...
Data en configuratie zijn bewust gescheiden: Komodo werkt met een eigen kopie van de repo, terwijl databanken, certificaten en DNS-instellingen op vaste paden op de servers blijven. Een nieuwe uitrol vervangt zo nooit gegevens.
Wat ik geleerd heb
- Eenvoud wint: Ik begon met een volledige Ansible-opzet met rollen en templates. Die werkte, maar was voor deze schaal te complex om te onderhouden. Gewone compose-bestanden met Komodo bleken leesbaarder en even reproduceerbaar.
- Problemen in de echte wereld: MongoDB weigerde te starten op de nieuwe Proxmox-kernel, dus Komodo draait op FerretDB met Postgres. Een single-board computer die bevroor bij zware belasting kreeg een hardware-watchdog, en een storing richting Docker Hub loste ik op met een registry-mirror.
- Veiligheid by default: Geen open poorten, alleen-lezen API-tokens voor dashboards, geheimen buiten Git en een aparte repository per app, zonder persoonsgegevens in de code.